PwnEscape (CVE-2026-99999): El fallo crítico en el kernel de Linux que rompe el aislamiento en la nube
Descubren PwnEscape (CVE-2026-99999), una vulnerabilidad con puntaje 9.3 en la pila de red de Linux que ocultó durante 18 años un riesgo de escape de máquina virtual en entornos KVM.
By Interscope Marketing Team
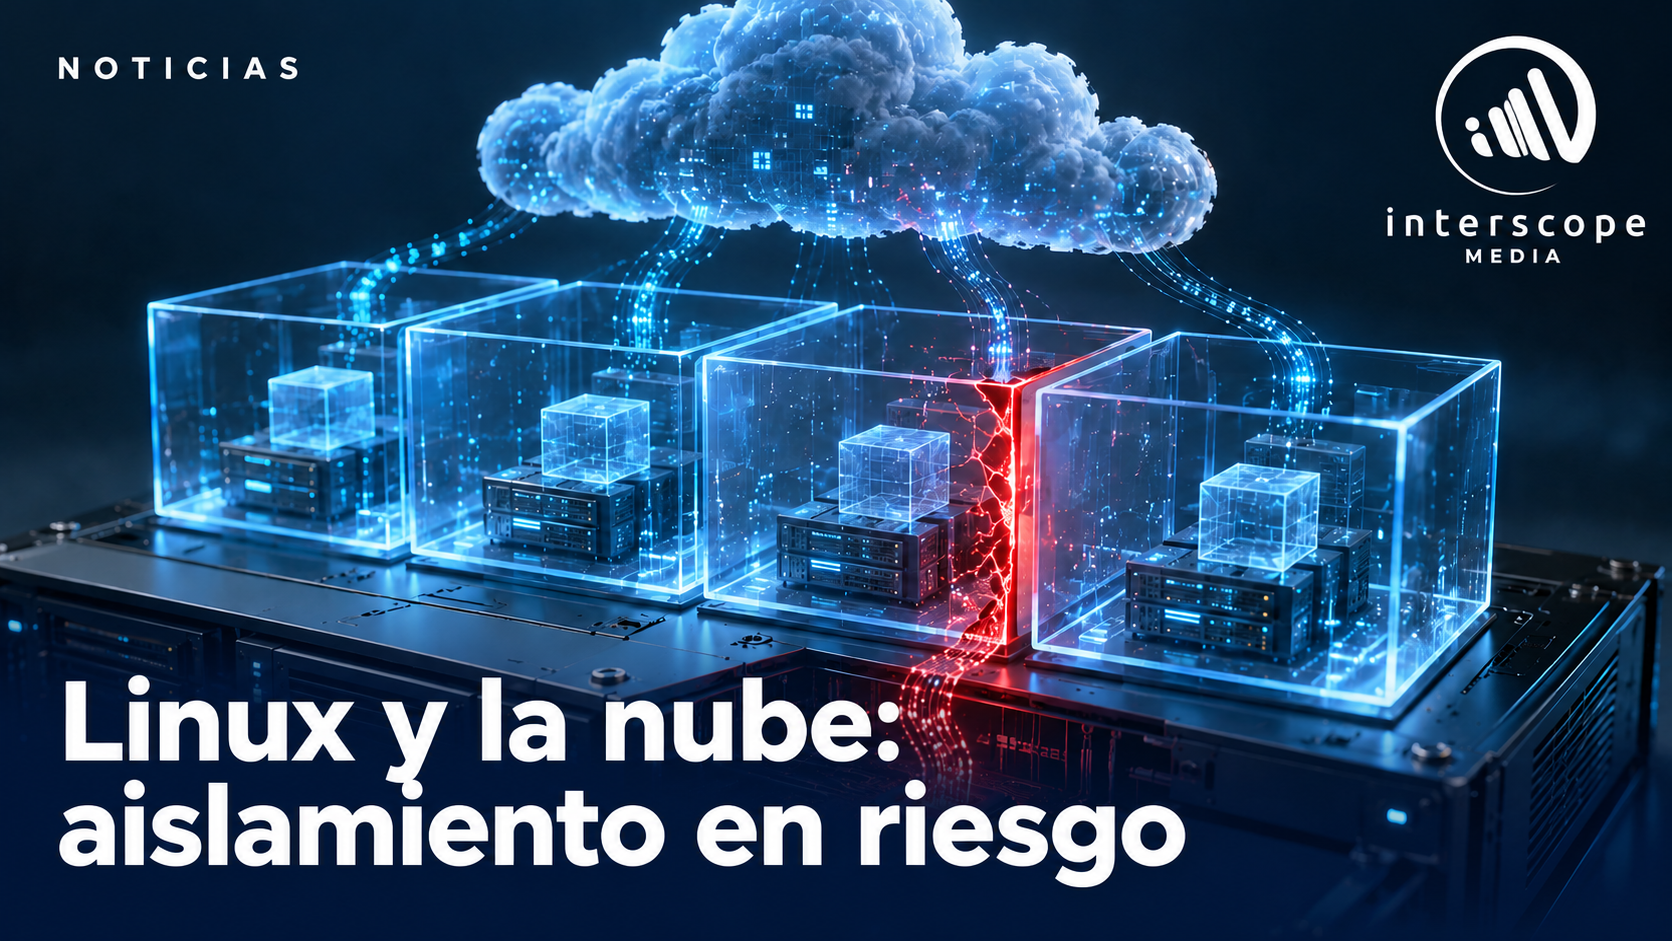
La seguridad del cómputo en la nube descansa sobre una promesa fundamental: aunque decenas de empresas compartan un mismo servidor físico, cada máquina virtual (VM) está completamente aislada de sus vecinas. Sin embargo, una vulnerabilidad crítica descubierta este mes demostró que un error oculto desde 2008 en el código de red de Linux permitía romper esa frontera.
Bautizada como PwnEscape y registrada con el llamativo identificador CVE-2026-99999 (con una severidad crítica de 9.3 sobre 10), la falla afecta a servidores Linux que utilizan KVM (Kernel-based Virtual Machine) como hipervisor, la tecnología base de la mayoría de proveedores de nube y VPS del mundo.
¿Cómo funciona PwnEscape y por qué estuvo oculta 18 años?
Según reportaron The Hacker News y The Register, la vulnerabilidad fue descubierta por el investigador Paulos Yibelo, de la firma de seguridad pwn.ai, durante un desafío de seguridad en los sandboxes de nube de Vercel.
A diferencia de otros fallos de virtualización, el problema no reside en el hipervisor en sí, sino en la pila de red del kernel de Linux:
- Al enviar paquetes de red desde una máquina virtual invitada (guest), el sistema utiliza metadatos virtio para indicar al kernel anfitrión dónde debe insertar la suma de verificación (checksum) de transporte.
- Debido a una validación incompleta presente desde hace más de década y media, un paquete IPv4 manipulado podía hacer que esos metadatos apuntaran hacia el propio encabezado IPv4 después de que el kernel ya lo había validado.
- Según detalló el portal alemán Heise Online, esto provocaba que el kernel escribiera en la ubicación incorrecta de la memoria.
Con apenas unos pocos paquetes IPv4 malformados enviados desde adentro de una máquina virtual, el investigador demostró que era posible leer la memoria del servidor anfitrión (host), colapsar el sistema físico o ejecutar código como usuario root en el anfitrión.
Impacto en proveedores de VPS, Cloud y entornos compartidos
Red Hat advirtió en su boletín técnico que el fallo representa "una ruptura directa del límite de aislamiento entre el invitado y el anfitrión". En términos prácticos, si un proveedor de alojamiento VPS o nube pública no aplica el parche, un atacante que alquile una máquina virtual económica podría inspeccionar la memoria de otras máquinas alojadas en el mismo nodo físico.
Afortunadamente, tal como confirmó The Hacker News, el fallo fue reportado en privado antes de su divulgación pública y no existen indicios de explotación maliciosa en el mundo real.
Versiones del kernel corregidas
El parche oficial (commit 6785011f8b16), desarrollado por Michael S. Tsirkin de Red Hat e integrado en la rama principal de Linux a mediados de octubre, añade la función de verificación ip_check_csum_start() en cinco rutas críticas del código de red. Las primeras versiones estables que corrigen CVE-2026-99999 son:
- Linux 7.2: versión 7.2.11
- Linux 6.18: versión 6.18.57
- Linux 6.12: versión 6.12.113
- Linux 6.6: versión 6.6.159
- Linux 6.1: versión 6.1.190
- Linux 5.15: versión 5.15.223
Para las empresas que gestionan su propia infraestructura en Linux o utilizan clusters de virtualización como Proxmox o servidores dedicados, es indispensable verificar que el kernel del nodo anfitrión haya sido actualizado y reiniciado con los parches de octubre de 2026.