Seguridad de tu sitio web: 5 riesgos de las agencias sin control
Las fallas críticas de PHP y Node.js de octubre 2026 muestran por qué tu sitio web necesita a alguien responsable. Descubre 5 riesgos y cómo proteger tu negocio.
By Interscope Marketing Team
El 21 de octubre de 2026, PHP y Node.js, dos de las tecnologías que hacen funcionar gran parte de los sitios web del mundo, publicaron actualizaciones de seguridad urgentes. Las fallas de PHP, conocidas como PHP2Shell, permiten que un atacante ejecute código en el servidor sin necesidad de iniciar sesión.
Para un contratista, esto puede sonar lejano. Pero si tu sitio está hecho en WordPress o en un hosting compartido, es muy probable que funcione con PHP.
La pregunta no es si tu sitio usa tecnología vulnerable. La pregunta es: ¿alguien la actualizó esta semana?
1. Las fallas existen; lo que cambia es quién responde
Las vulnerabilidades no son nuevas ni exclusivas de sitios pequeños. Esta misma semana también se reportaron fallas en el kernel de Linux, en certificados de seguridad HTTPS y en plugins populares de WordPress.
Un equipo de desarrollo con experiencia revisa sus servidores, aplica parches y verifica que nada haya entrado antes de la actualización.
Una agencia que solo instala plantillas de terceros y entrega el sitio, muchas veces no tiene ese proceso. No por mala intención, sino porque su modelo no incluye esa responsabilidad.
Lanzar un sitio es el inicio. Mantenerlo seguro es lo que protege la inversión.
2. Las plantillas y plugins pueden dejar la puerta abierta
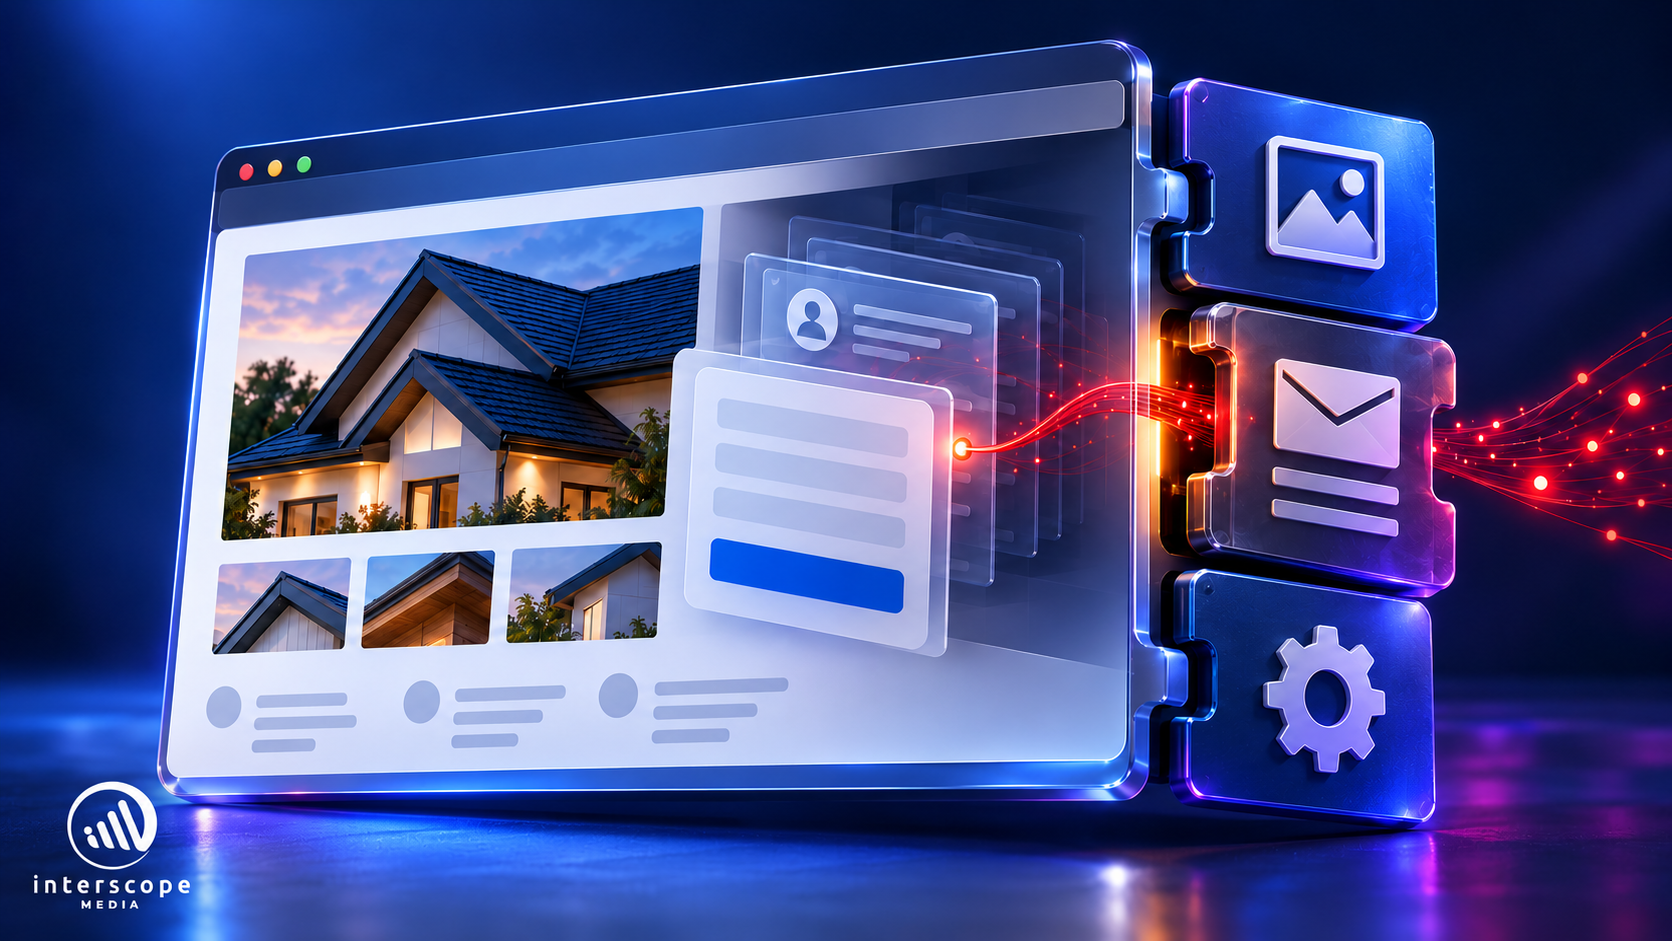
Muchos sitios de contratistas dependen de plantillas y plugins: formularios de cotización, galerías de proyectos, botones de llamada. En octubre se reportaron fallas críticas en plugins de WordPress que permitían subir archivos maliciosos al servidor sin autenticación.
Imagina una empresa de roofing con un formulario de cotización que nadie actualiza desde hace un año. Ese formulario puede convertirse en la entrada para:
- Instalar puertas traseras: accesos ocultos que siguen activos aunque cambies la contraseña.
- Crear administradores ocultos: usuarios que tú no ves, pero que controlan tu sitio.
- Robar datos de tus prospectos: nombres, teléfonos y direcciones de personas que confiaron en tu negocio.
¿Qué significa esto para un negocio local?
Que tu sitio no necesita ser famoso para ser atacado. Los atacantes usan herramientas automáticas que buscan cualquier sitio con una versión vulnerable, sin importar su tamaño.
3. Tu servidor puede terminar al servicio de una botnet
Cuando un atacante toma control de un servidor, no siempre lo destruye. Muchas veces prefiere usarlo en silencio.
Tu dominio y la IP de tu sitio son recursos valiosos porque tienen buena reputación. Un servidor comprometido puede enviar spam, participar en ataques contra otros sitios o alojar páginas fraudulentas, todo en nombre de tu empresa.
Y si una agencia aloja decenas de sitios de clientes en el mismo servidor sin control, un solo descuido puede afectar a todos al mismo tiempo.
4. El daño llega a tu marketing, no solo a tu sitio
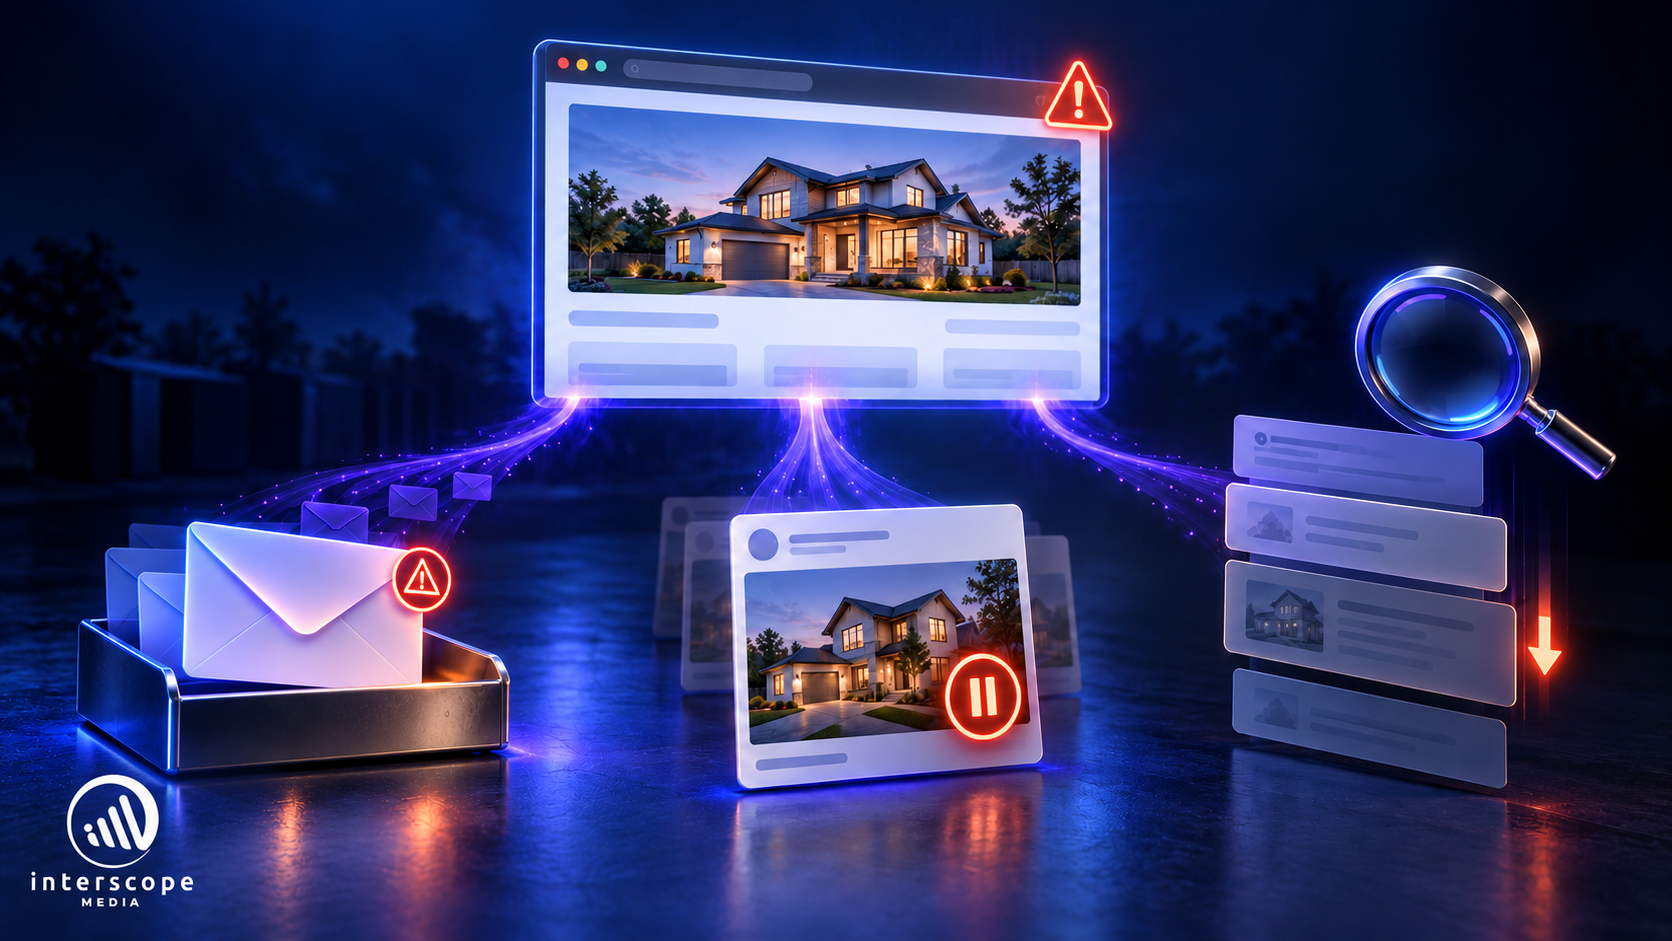
Un sitio comprometido no solo es un problema técnico. Es un problema comercial:
- Correos en spam: si tu dominio entra en listas negras, tus cotizaciones dejan de llegar a la bandeja de entrada.
- Advertencias en el navegador: Google puede mostrar "sitio peligroso" antes de que un cliente vea tu trabajo.
- Anuncios rechazados: Google Ads y Meta pueden suspender campañas que dirigen a un sitio con malware.
- SEO afectado: páginas de spam inyectadas o redirecciones pueden hacerte perder posiciones en búsquedas locales.
No se trata únicamente de recuperar el sitio. Se trata de no perder la confianza, los contactos y la inversión publicitaria que ya construiste.
5. Preguntas que debes hacerle a quien administra tu sitio
Antes de confiar tu sitio a cualquier proveedor, haz estas preguntas:
- ¿Qué versión de PHP o Node.js usa mi sitio y cuándo se actualizó?
- ¿Quién revisa los plugins y temas, y con qué frecuencia?
- ¿Revisaron si hubo accesos sospechosos después de las alertas de octubre?
- ¿Tengo copias de seguridad y un plan si algo falla?
Si nadie puede responder con claridad, tu sitio probablemente no tiene un responsable.
¿Usar una plantilla o un website builder es malo?
No. Las plataformas cerradas suelen actualizar su propia infraestructura. El riesgo aparece cuando una agencia instala plantillas y plugins en su propio hosting, entrega el sitio y nadie vuelve a revisarlo. La herramienta no es el problema; la falta de responsabilidad sí.
Tu sitio web es tu vendedor 24/7. ¿Quién lo está cuidando?
Las alertas de esta semana confirmaron algo simple: la seguridad no es un extra, es parte de tener un sitio que genere clientes.
En Interscope Marketing, el sitio web de tu negocio no termina al publicarse. Lo construimos, lo monitoreamos y lo actualizamos para que siga trabajando a tu favor, no a favor de terceros.
La tecnología cambia todos los días. Un equipo responsable es lo que mantiene tu negocio protegido.
¿Sabes si tu sitio está actualizado hoy?
Hablemos de la seguridad y el rendimiento de tu sitio con Interscope Media
Descubre cómo proteger tu presencia digital mientras atraes más clientes para tu negocio.